' Simply And Enjoy's

INTERLINKPPOB.NET PELUANG USAHA LOKET PPOB GRATIS SPANDUK PPOB & STRUK PPOB

Selasa, 20 Maret 2012

Virus Email pengeksploitasi 4 celah keamanan Adobe Acrobat

Thanks Vaksin.com

“Dahulu kala”, email sempat menjadi sarana penyebaran virus yang paling efektif dan dominan. Dari virus Melissa, I Love You, Sircam, Nimda dan Klez yang semuanya merupakan jawara virus pada zamannya semuanya memanfaatkan email sebagai sarana utama untuk menyebarkan dirinya. Hal ini disebabkan karena email secara de facto sudah menjadi sarana komunikasi yang handal, efisien dan dimiliki oleh banyak pengguna internet. Dapat dikatakan email pada zamannya sudah menjadi killer application di internet. Namun seiring dengan perkembangan internet yang sangat cepat, khususnya web 2.0 dan Smartphone, kelihatannya email sudah mendapatkan pesaing . Ibarat serangan K-Pop yang pelan secara sangat cepat menjalari seluruh penggemar lagu ABG masa kini, malware kini mulai rame-rame beralih mengeksploitasi Facebook dan OS Android. Namun, jangan remehkan email karena secara de facto, email merupakan alat komunikasi resmi yang diakui oleh korporat dan saat ini kelihatannya korporat belum ada yang menggantikan alamat emailnya dengan alamat Facebooknya. Pada artikel di bawah ini, terlihat bahwa pembuat virus yang memanfaatkan email untuk menyebarkan dirinya ternyata juga sadar akan kondisi hari ini dan selain memanfaatkan html, virus yang terdeteksi oleh G Data sebagai JS.Redirector ini mengeksploitasi celah keamanan Adobe Acrobat dan tidak tanggung-tanggung 4 celah Adobe Acrobat. Adapun email yang memalsukan dirinya seakan-akan dari Xerox ini adalah sebagai berikut : (lihat gambar 1 di bawah) 

======Contoh Email======
 
Please open the attached document. It was scanned and sent 
to you using a Xerox WorkCentre Pro. 

Sent by: JACQULINE
 
Number of Images: 8 

Attachment File Type: .HTML [Internet Explorer Format]
 

Xerox WorkCentre Location: machine location not set
 
Device Name: XEROX5378OD1ID056 
======Akhir dari contoh email====== 

 
Gambar 1, Redirector yang menyebar melalui email dalam lampiran .htm 

Redirector akan datang sebagai email yang dikirimkan secara otomatis oleh 
"Xerox WorkCentre Pro" dan menyertakan lampiran file htm. Karena menyamarkan diri dalam lampiran .htm, program email gratis Gmail yang terkenal konservatif dalam memblok lampiran email bervirus (dimana lampiran .zip dan .rar yang berpassword sekalipun diblok oleh mailserver Gmail) meloloskan lampiran .htm ini. Padahal jika dijalankan ia akan mengeksekusi rutin instalasi virus. 

Jika anda mendapatkan e-mail tersebut, sebaiknya anda perlu berhati-hati karena Vaksincom telah mendeteksi varian ini yang menyebar dengan cepat sejak Februari dan teridentifikasi oleh G Data Antivirus sebagai 
Trojan JS:Redirector-PV, JS:Trojan.JS.Agent.AT atau JS:Pdfka-gen. (lihat gambar 2 dan 3) 

 
Gambar 2, G Data Antivirus mendeteksi virus ini sebagai JS:Trojan.JS.Agent.AT 

 
Gambar 3, Nama lain virus ini adalah JS:Pdfka.gen atau JS:Redirector.PV 
Download Software PPOB Interlink 2014

Virus Android (OS Android)

Thanks vaksin.com

Virus Android
Sekarang memiliki kemampuan rooting
Ada satu sistem operasi yang karena seringnya menjadi sasaran serangan virus lalu dijadikan sebagai promosi negatif untuk sistem operasi tersebut dengan berbagai macam label, tidak aman, banyak celah keamanan, hanya untuk pengguna awam dan seterusnya. Lalu biasanya pihak yang menuding tersebut memposisikan dirinya sebagai sistem operasi yang secure dengan berbagai macam argumentasi, seperti di dukung oleh komunitas, memiliki pertahanan berlapis, diprogram dengan memikirkan faktor sekuriti dan seterusnya. Jika kita berbicara dalam hal sekuriti, pada prinsipnya sistem operasi adalah buatan manusia dan buatan manusia tidak ada yang sempurna, selalu ada kelemahan dan bisa di serang. Jadi sebenarnya pertanyaannya bukanlah suatu sistem operasi aman atau tidak, tetapi apakah sistem operasi tersebut cukup menarik untuk diserang atau tidak. Jika ada satu sistem operasi yang menguasai pangsa pasar lebih dari 70 %, sangat sulit membuat orang tidak tertarik untuk mengoprek dan membuat malware untuk menyerang sistem operasi tersebut. Teori ini dapat di buktikan dengan sistem operasi Microsoft Windows yang menjadi sasaran virus utama di ranah PC (Personal Computer), tetapi sistem Operasi Windows Mobile yang notabene juga keluaran Microsoft tidak diminati oleh pembuat malware. Kalau di ranah smartphone, penguasa pangsa pasar terbesar adalah si robot hijau Android yang notabene menggunakan kernel Linux. Performanya sangat mengejutkan karena dalam beberapa tahun saja mampu menguasai pangsa pasar terbesar smartphone dunia dan terpasang pada 200 juta alat per November 2011. Penguasaan pasar yang sangat besar oleh Android ini mengundang para kriminal yang ingin mendapatkan keuntungan secara tidak baik dengan membuat malware. Saat ini, dapat dikatakan Android adalah sistem operasi smartphone yang paling sexy dan menjadi incaran nomor satu pembuat malware.

Menurut kata orang tua, ada 3 “ta” yang bisa merusak moral manusia. Selain tahta dan wanita, “ta” yang ketiga adalah harta yang demi mencapainya, banyak orang yang bersedia melakukan apapun, sekalipun kegiatan tersebut melanggar hukum. Demikian pula dengan virus Android. Salah satu hal yang memotivasi maraknya virus Android ini adalah motivasi keuangan, lebih tepatnya transaksi keuangan melalui smartphone atau mobile.
Sebenarnya transaksi keuangan menggunakan smartphone ada dua jenis, yang pertama adalah yang menggunakan NFC (Near Field Communication) yang basisnya sebenarnya adalah teknologi RF ID (Radio Frequency Identification), salah satu contohnya adalah Google Wallet yang menggunakan teknologi Paywave yang di lisensi dari VISA. Kalau di Indonesia, implementasi teknologi RF ID lebih banyak digunakan oleh bank-bank menggunakan kartu Chip seperti BCA Flazz atau Mandiri e-toll-card dan implementasi pada smartphone masih sangat rendah. Mungkin karena cakupan pasar potensial smartphone yang lebih terbatas jika dibandingkan menggunakan kartu chip yang biayanya jelas lebih murah. Sampai saat ini virus Android yang muncul dan berusaha mendapatkan keuntungan keuangan dari smartphone Android lebih terfokus pada transaksi keuangan mobile banking dan bukan RF ID. Salah satu alasan yang mungkin adalah karena kecilnya nominal transaksi dalam NFC dimana saldo maksimal kartu BCA Flazz adalah Rp. 1 juta, dibandingkan dengan menyerang rekening bank mobile banking, tentunya rekening yang menggunakan RF ID ini menjadi kurang sexy (tidak berjambul khatulistiwa :p).

Memiliki Root Privilege
Salah satu hal yang selama ini menjadi faktor pertahanan kuat bagi sistem operasi Android adalah root access yang terbatas sehingga jika virus menginfeksi sistem tanpa menginfeksi root akan mengalami kesulitan untuk menyebar atau menjalankan aksinya. Tetapi kabar buruk datang dari China dimana pada ternyata saat ini sudah ada dua virus yang melakukan eksploitasi terhadap sistem Android sehingga memiliki root privilege. Dengan kemampuan rooting ini mengakibatkan virus dapat melakukan hal apapun sama seperti yang dapat dilakukan oleh sistem operasi. Kedua virus tersebut adalah Cage dan Gingermaster. (lihat gambar 1 dan 2 di bawah ini)
Gambar 1, Ginger Master memanfaatkan penyanyi pop Jepang Noriko Sakai untuk menyebarkan dirinya

Download Software PPOB Interlink 2014

Cara mudah membuat Bootable USB drive dengan Rufus

Thanks Ebtasoft

Tidak jarang sebagian kita dihadapkan dengan kendala yang memerlukan booting komputer dari USB Flash drive (Flashdisk). Misalnya harus install ulang windows, Linux, update BIOS, Recovery password atau untuk sekedar memeriksa dan menganalisa sistem operasi. Salah satu software gratis & portable yang bisa kita gunakan adalah Rufus.
Sebelumnya saya sudah pernah mengulas berbagai software gratis untuk membuat bootable Windows (baca 5 Software Gratis membuat Bootable USB Windows). Kini ada lagi software gratis dan portable lainnya yang tidak kalah bagus, yaitu Rufus. Bahkan software ini tidak hanya untuk Installasi windows saja tetapi lebih dari itu.
Rufus merupakan Utility kecil dan ringan yang bisa digunakan untuk melakukan format dan membuat bootable USB Flash drive (flashdisk, memory stick dan lainnya). Dengan Rufus kita bisa menggunakan untuk berbagai hal, seperti:
  • Ingin menginstall sistem operasi dari USB baik Windows atau Linux
  • Ingin bekerja dengan perangkat semisal hardisk yang belum ada sistem operasi-nya
  • Untuk melakukan flash BIOS atau update Firmware dari DOS
  • Untuk menjalankan software yang membutuhkan akses low level, seperti low level format

Beberapa Kelebihan Rufus

Meskipun sebelumnya telah saya ulas berbagai software untuk membuat bootable USB, tetapi sebagian hanya untuk Windows dan beberapa juga terbatas untuk Windows Vista/7 saja. Lain halnya dengan Rufus, meskipun ukuran yang kecil, Rufus mempunyai beberapa kelebihan, diantaranya:
  • Proses membuat bootable USB relatif lebih cepat (bahkan dibanding software seperti UNetBootin, untuk membuat bootable Windows 7 hampir 2 kali lebih cepat)
  • Ada pilihan yang menyertakan FreeDOS, sehingga bermanfaat misalnya untuk melakukan upgrade BIOS atau utility DOS lainnya
  • UKuran sangat kecil (hanya 146 KB tanpa FreeDOS dan 407 KB dengan FreeDOS) dan juga portable (tidak perlu install)
  • Adanya fitur untuk mengecek adanya “bad block”
  • Dapat digunakan untuk membuat bootable USB berbagai sistem operasi (windows dan Linux) serta utility recovery. Selengkapnya bisa melihat uraian dibawah

Penggunaan

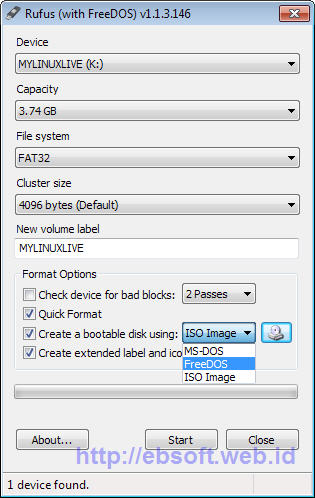
Penggunaan software ini sangat mudah, setelah USB terpasang, jalankan Rufus. Maka akan tampil seperti halnya ketika akan melakukan format di Windows, dengan beberapa tambahan fitur, seperti informasi USB Flash drive, file system, pillihan ukuran cluster, Membuat label baru, cek adanya bad block, quick format, menambahkan label dan icon sendiri serta pemilihan file ISO.
Ketika membuat bootable USB, ada pilihan untuk membuat bootable MS-DOS, FreeDOS atau dari file ISO Image. Darimana kita mendapatkan file ISO? Untuk mendapatkan file ISO yang berisi sistem operasi, kita bisa membuatnya dari CD/DVD windows, linux atau lainnya dengan menggunakan software semisal ImageBurn.
Setelah pemilihan setting selesai, kita tinggal klik tombol Start untuk mulai membuat bootable USB flash drive dan tunggu sampai proses selesai. Bagi yang belu tahu bagaimana mengatur BIOS komputer/PC agar bisa booting dari USB Flash drive, bisa membaca artikle saya terdahulu tentang Mengatur BIOS agar bisa booting dari USB.
Download dan Info selengkapnya tentang Rufus kunjungi http://rufus.akeo.ie/
Download Software PPOB Interlink 2014

Selasa, 06 Maret 2012

Cek DNS Server Internet kamu dari Malware DNS Dengan FBI Cek Filter

thanks Alfons Tunajaya


Pernah dengar ancaman anonymous yang mengatakan ingin “menutup” internet ? Ibarat toko di Mangga Dua, anonymous mengancam untuk menutup internet pada tanggal 31 Maret 2012. Alasannya bukan karena libur Lebaran atau Imlek, tetapi sebagai pernyataan protes kepada pemerintah Amerika Serikat yang menjalankan SOPA (Stop Online Piracy Act) yang dinilai mengekang kebebasan berekspresi di internet yang pada saat ini mulai memakan korban dimana Megaupload ditutup dan beberapa portal file sharing (termasuk Youtube) bergegas merubah perjanjian upload file. Teknik yang di gembar-gemborkan untuk digunakan oleh anomymous dalam “menutup” internet ini adalah menyerang 13 DNS server utama dimana secara teoritis jika 13 DNS server utama ini dilumpuhkan, maka komputer-komputer di seluruh dunia akan kebingungan karena tanpa DNS server utama ini praktis seluruh server internet tetap online TETAPI hanya dicapai dari nomor IP-nya saja dan tidak bisa dicapai dari alamat web. Contohnya jika anda browse tanpa DNS www.google.com tidak akan dikenali karena komputer hanya tahu alamat IP server google 173.194.38.165. Jadi secara tidak langsung pengguna komputer akan kehilangan akses browsing, mengirimkan email atau menggunakan layanan internet lain seperti internet banking dan transaksi saham. Tetapi hal ini dianggap oleh banyak orang sebagai omong besar dan akan sangat sulit untuk melumpuhkan DNS utama yang menjadi tulang punggung internet. Bagaimana kalau Vaksincom menginformasikan kepada anda, bahwa kiamat internet ini kemungkinan akan terjadi pada tanggal 8 Maret 2012 dalam skala yang lebih kecil. Katakanlah paling tidak jutaan komputer akan mengalami kiamat internet tersebut..... dijamin !!! Penasaran ?? Silahkan baca artikel di bawah ini.

Alkisah, pada di bulan November 2011 yang dingin dan apes bagi 6 warga Estonia, FBI melalui operasi yang dinamakan “Operation Ghost Click” berhasil menciduk mereka karena melakukan aksi yang mengejutkan. Menginfeksi lebih dari 4 juta komputer (baik PC maupun Mac) di dunia dengan malware yang memiliki kemampuan mengubah DNS komputer korbannya dan mengarahkannya ke server-server DNS palsu yang telah dipersiapkan sebelumnya dan menggunakannya untuk mendapatkan keuntungan finansial. Khususnya dari aktivitas iklan online, spam dan scam. Yang menjadi masalah pada saat penangkapan ini adalah masih ada jutaan komputer yang terinfeksi oleh DNSchanger ini dan tetap menggunakan DNS palsu ini sebagai DNS utamanya. Jika server-server DNS palsu tersebut dimatikan, maka otomatis seluruh komputer yang menggunakan DNS palsu tersebut akan mengalami kiamat kecil alias tidak bisa terhubung ke internet selama DNS settingnya belum dibenahi. Karena itu FBI mengambil keputusan untuk mempertahankan DNS server palsu ini setelah sebelumnya membersihkan server-server ini dari aksi penyimpangan DNS. Itu tadi kabar baiknya, bagi anda yang terinfeksi oleh DNSchanger. Kabar buruknya adalah, pengadilan memerintahkan FBI untuk mematikan seluruh DNS server palsu tadi pada tanggal 8 Maret 2012 karena menganggap sudah memberikan cukup tenggang waktu bagi para korban DNSchanger ini untuk memperbaiki komputernya. Karena itu, jika komputer anda terinfeksi oleh DNSchanger dan belum dibersihkan, maka pada tanggal 8 Maret 2012 praktis akan tidak bisa mengakses internet atau dengan kata lain mengalami kiamat kecil internet. Lebih celaka lagi, DNSchanger ini tidak hanya menginfeksi komputer (PC dan Mac) tetapi ia juga memiliki kemampuan untuk menginfeksi router-router dan memanipulasi DNS server dari router tersebut sehingga seluruh komputer yang terkoneksi melalui router ini dan secara otomatis menggunakan DNS router ini akan ikut tersesat dan mengalami kiamat internet juga sekalipun komputer-komputer ini sama sekali tidak terinfeksi oleh DNSchanger.

Bagaimana cara mendeteksinya
Ada dua cara untuk memastikan DNS anda tidak disesatkan. Pertama adalah menggunakan Command Prompt. Caranya adalah :
  • Windows 7 klik [Start] lalu ketik “command” anda akan membuka layar command prompt.
  • Lalu ketik “ipconfig /all” di command prompt dan cari “DNS Server” dari koneksi internet yang anda gunakan. Pada contoh di gambar 1 di bawah, karena koneksi menggunakan “Ethernet Adapter” maka yang dilihat adlaah DNS Server dari Ethernet Adapter (jika anda menggunakan Wireless LAN, lihat DNS server pada Wireless LAN).
    Gambar 1,IP Config untuk melihat DNS Server.
    Pastikan bahwa DNS server tersebut sama dengan DNS server ISP anda. Pada contoh di atas, DNS server yang digunakan adalah DNS serveryang disediakan oleh Google.
  • Jika anda ragu dan tidak mengetahui DNS ISP anda, anda dapat memasukkan DNS tersebut ke situs yang telah disediakan di https://forms.fbi.gov/check-to-see-if-your-computer-is-using-rogue-DNS dan jika hasilnya seperti gambar 2 di bawah maka komputer anda aman dan DNS komputer anda tidak mengarah ke DNS server palsu.
    Gambar 2, DNS 8.8.8.8 merupakan DNS yang sah dan dinyatakan bersih [Your IP is not configured to use the rouge DNS servers]
    Tetapi jika hasilnya seperti gambar 3 dibawah ini maka komputer anda dapat dipastikan menggunakan DNS palsu dan kemungkinan terinfeksi oleh DNSchanger.
    Gambar 3, DNS 85.255.112.0 merupakan DNS palsu. Jika DNS anda mendapatkan pesan yang sama dengan gambar ini harap berhati-hati.[Your IP corresponds to a known rogue DNS server, and you computer may be infected, pleae consult computer professional]


Download Software PPOB Interlink 2014

Virus Komputer yang menjadikan semuanya ( Recycle Bin ) W32/VBTroj.DAAA

Ringkasan ini tidak tersedia. Harap klik di sini untuk melihat postingan. Download Software PPOB Interlink 2014